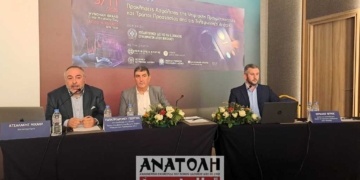












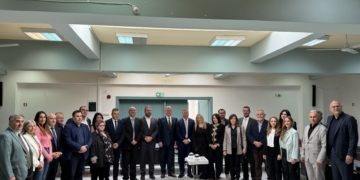





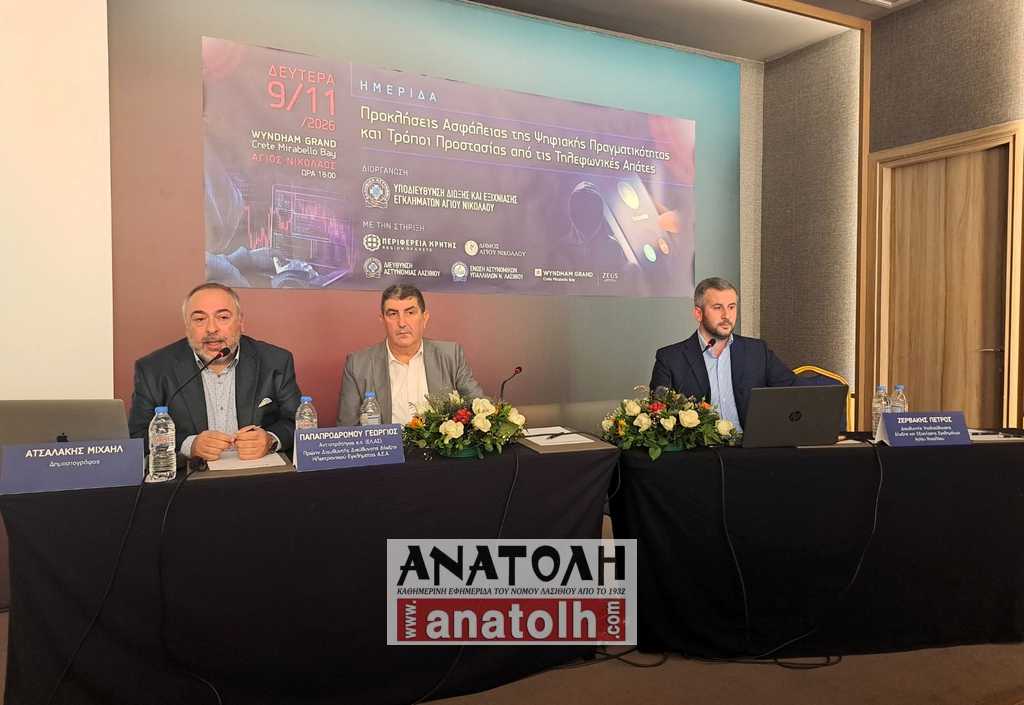
Οι σύγχρονες μορφές τηλεφωνικής και διαδικτυακής απάτης, οι νέοι κίνδυνοι που δημιουργεί η Τεχνητή Νοημοσύνη και οι τρόποι προστασίας των πολιτών βρέθηκαν στο επίκεντρο της ενημερωτικής εσπερίδας που διοργανώθηκε χθες το απόγευμα στον Άγιο Νικόλαο, στην αίθουσα συνεδριάσεων του ξενοδοχείου Wyndham Grand Crete Mirabello Bay.
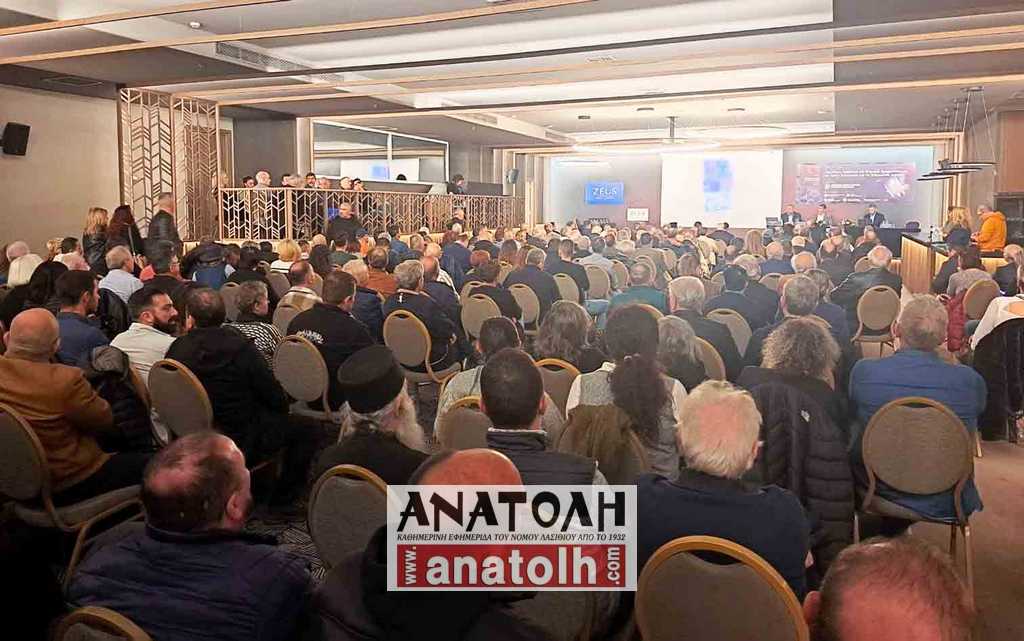
Η ενημέρωση είχε σαν θέμα «Προκλήσεις Ασφάλειας της Ψηφιακής Πραγματικότητας και Τρόποι Προστασίας από τις Τηλεφωνικές Απάτες» και πραγματοποιήθηκε σε κατάμεστη αίθουσα, παρουσία πλήθους εκπροσώπων θεσμικών φορέων, της Τοπικής Αυτοδιοίκησης, συλλόγων, επαγγελματικών σωματείων και Σωμάτων Ασφαλείας, από όλο τον νομό Λασιθίου αλλά και από άλλες περιοχές της Κρήτης, καθώς και εκατοντάδων πολιτών που θέλησαν να ενημερωθούν για τις σύγχρονες μεθόδους εξαπάτησης και τους τρόπους προστασίας των ίδιων και των οικογενειών τους. Στην εκδήλωση παρευρέθηκαν επίσης, μεταξύ άλλων, μαθητές του Εσπερινού Γενικού Λυκείου Αγίου Νικολάου, συνοδευόμενοι από εκπαιδευτικούς τους.
Η εκδήλωση διοργανώθηκε από την Υποδιεύθυνση Δίωξης και Εξιχνίασης Εγκλημάτων Αγίου Νικολάου, με τη στήριξη της Περιφέρειας Κρήτης, του Δήμου Αγίου Νικολάου, της Διεύθυνσης Αστυνομίας Λασιθίου, της Ένωσης Αστυνομικών Υπαλλήλων Νομού Λασιθίου, του Wyndham Grand Crete Mirabello Bay και της Zeus International.
Ομιλητές ήταν ο Αντιστράτηγος ε.α. της ΕΛ.ΑΣ. και πρώην Διευθυντής της Διεύθυνσης Δίωξης Ηλεκτρονικού Εγκλήματος Γιώργος Παπαπροδρόμου και ο Διευθυντής της τοπικής Υποδιεύθυνσης, Αστυνόμος Α΄ Πέτρος Ζερβάκης. Το συντονισμό είχε ο δημοσιογράφος Μιχάλης Ατσαλάκης.
Μέσα από τις εισηγήσεις τους αναδείχθηκε η ανάγκη διαρκούς ενημέρωσης των πολιτών απέναντι σε μεθόδους εξαπάτησης που εξελίσσονται συνεχώς και γίνονται ολοένα πιο σύνθετες και πειστικές. Κεντρικό μήνυμα αποτέλεσε ότι η ψυχραιμία, η έγκαιρη αναγνώριση ύποπτων πρακτικών, η πρόληψη και η άμεση καταγγελία των περιστατικών αποτελούν βασικές προϋποθέσεις αποτελεσματικής προστασίας.
Πριν από την έναρξη των ομιλιών χαιρετισμό απηύθυναν ο Πρωτοπρεσβ. Γεώργιος Τζάβλας, μεταφέροντας τον χαιρετισμό του Σεβ. Μητροπολίτη Πέτρας και Χερρονήσου κ. Γερασίμου, η βουλευτής Λασιθίου του ΠΑΣΟΚ-ΚΙΝΑΛ Κατερίνα Σπυριδάκη, ο Αντιπεριφερειάρχης Λασιθίου Γιάννης Ανδρουλάκης, ο Δήμαρχος Αγίου Νικολάου Μανώλης Μενεγάκης και ο Αστυνομικός Διευθυντής Λασιθίου Μιχάλης Τσιριλάκης.
Τα στοιχεία για το Λασίθι
Ιδιαίτερο τοπικό ενδιαφέρον παρουσίασαν τα επίσημα στοιχεία της Διεύθυνσης Αστυνομίας Λασιθίου που παρέθεσε ο κ. Πέτρος Ζερβάκης.
Όπως ανέφερε, οι καταγγελίες για απάτες με υπολογιστή ήταν 11 το 2021, 13 το 2022, 10 το 2023, 6 το 2024 και 5 το 2025, ενώ στο πρώτο εννεάμηνο του 2026 καταγράφηκαν 2. Αντίστοιχα, οι καταγγελίες για τηλεφωνικές απάτες ήταν 5, 5, 6, 8 και 4, ενώ 4 σημειώθηκαν στο πρώτο εννεάμηνο του 2026.
Συνολικά, την πενταετία 2021-2025 καταγράφηκαν 45 καταγγελίες για απάτες με υπολογιστή και 28 για τηλεφωνικές απάτες. Στην πρώτη κατηγορία σημειώθηκαν 8 εξιχνιάσεις και δύο συλλήψεις, ενώ στη δεύτερη 5 εξιχνιάσεις, χωρίς συλλήψεις στους συγκεκριμένους πίνακες.
Τα στοιχεία αφορούν τις επίσημες καταγγελίες και δεν αποτυπώνουν απαραίτητα το σύνολο των πραγματικών περιστατικών.
Αυστηρότερες ποινές
για τους δράστες
Ο κ. Ζερβάκης αναφέρθηκε επίσης στην αυστηροποίηση του νομοθετικού πλαισίου με τον Ν. 5344/2026, που τροποποίησε το άρθρο 386 του Ποινικού Κώδικα.
Όπως εξήγησε, προβλέπεται κάθειρξη έως οκτώ έτη και χρηματική ποινή, όταν ο δράστης, έχοντας ενωθεί με τουλάχιστον ένα ακόμη πρόσωπο, διαπράττει απάτες κατ’ επάγγελμα και εκμεταλλεύεται την ευαλωτότητα του θύματος λόγω ηλικίας ή διανοητικής κατάστασης ή προκαλεί φόβο, ταραχή ή ανασφάλεια. Εφ’ όσον συντρέχουν οι προϋποθέσεις, η απάτη αντιμετωπίζεται ως κακούργημα ανεξαρτήτως του ύψους της οικονομικής ζημίας.
Οι μέθοδοι των επιτήδειων
Αναλύοντας τον τρόπο δράσης των απατεώνων, ο κ. Ζερβάκης επισήμανε ότι ο αιφνιδιασμός, η πρόκληση φόβου και η πίεση για άμεση αντίδραση αποτελούν βασικά εργαλεία εξαπάτησης. Όπως εξήγησε, οι δράστες επιχειρούν να δημιουργήσουν αίσθημα επείγοντος, επικαλούμενοι καταστάσεις που προκαλούν πανικό ή ανασφάλεια, ώστε το υποψήφιο θύμα να ενεργήσει χωρίς να ελέγξει όσα του αναφέρουν.
Χαρακτηριστικό παράδειγμα, όπως περιέγραψε, είναι το τηλεφώνημα για δήθεν ατύχημα συγγενικού προσώπου, με απαίτηση άμεσης καταβολής χρημάτων για υποτιθέμενη νοσηλεία ή άλλη ανάγκη.
Αναφέρθηκε σε δράστες που εμφανίζονται ως τραπεζικοί υπάλληλοι, λογιστές, εκπρόσωποι δημόσιων υπηρεσιών ή τεχνικοί οργανισμών κοινής ωφέλειας. Με προσχήματα επιδομάτων, επιστροφών φόρων, οφειλών ή τεχνικών προβλημάτων επιχειρούν να αποσπάσουν τραπεζικούς κωδικούς, χρήματα ή κοσμήματα.
Ειδική αναφορά έκανε στα παραπλανητικά SMS, που εμφανίζονται να προέρχονται από το gov.gr.
Επίσης στις απάτες με φυσική παρουσία, όπου άγνωστοι προσποιούνται επαγγελματίες για να εισέλθουν σε κατοικίες. Σε ορισμένες περιπτώσεις, όπως περιέγραψε, οι δράστες ενεργούν με συνεργούς, με τον έναν να απασχολεί τον ένοικο και τον άλλον να επιχειρεί να αφαιρέσει χρήματα ή πολύτιμα αντικείμενα. Αντίστοιχοι κίνδυνοι υπάρχουν σε δρόμους, αγορές και ΑΤΜ.
Ο κ. Ζερβάκης στάθηκε επίσης στις δυνατότητες κλωνοποίησης φωνής μέσω Τεχνητής Νοημοσύνης, τονίζοντας ότι ακόμη και η φωνή ενός οικείου προσώπου δεν αποτελεί πλέον ασφαλή απόδειξη ταυτότητας. Για τον λόγο αυτό, συνέστησε να διακόπτεται κάθε ύποπτη κλήση και να γίνεται επικοινωνία με τον συγγενή σε γνωστό αριθμό, ενώ χρήσιμη μπορεί να αποδειχθεί και μια προσυμφωνημένη οικογενειακή ερώτηση ή λέξη ασφαλείας.
Η Τεχνητή Νοημοσύνη
αλλάζει τα δεδομένα
Από την πλευρά του, ο κ. Γιώργος Παπαπροδρόμου επικεντρώθηκε στις προκλήσεις της ψηφιακής πραγματικότητας και στην εξέλιξη του κυβερνοεγκλήματος, παρουσιάζοντας στοιχεία από διεθνείς εκθέσεις της Europol και του Ευρωπαϊκού Οργανισμού Κυβερνοασφάλειας ENISA.
Όπως είπε, η Τεχνητή Νοημοσύνη διευκολύνει την κατασκευή παραπλανητικών μηνυμάτων, πλαστών εικόνων και βίντεο, αλλά και την κλωνοποίηση ανθρώπινης φωνής. Έτσι, ακόμη και μια γνώριμη φωνή στο τηλέφωνο δεν αποτελεί πλέον ασφαλή απόδειξη ταυτότητας.
Ο κ. Παπαπροδρόμου παρουσίασε επίσης τις μεθόδους phishing μέσω ηλεκτρονικών μηνυμάτων, smishing μέσω SMS, vishing μέσω τηλεφωνικών κλήσεων και quishing μέσω κακόβουλων κωδικών QR, με στόχο την υποκλοπή προσωπικών και τραπεζικών δεδομένων.
Επενδυτικές, ρομαντικές
και άλλες απάτες
Στην εισήγησή του ο Γιώργος Παπαπροδρόμου αναφέρθηκε ακόμη στις επενδυτικές απάτες και στις ψεύτικες υποσχέσεις υψηλών αποδόσεων, επισημαίνοντας την ανάγκη ιδιαίτερης προσοχής στις διαφημίσεις επενδυτικών προγραμμάτων και στις προσεγγίσεις από άγνωστες εταιρείες. Όπως τόνισε, πριν από οποιαδήποτε επένδυση οι πολίτες πρέπει να ελέγχουν την αξιοπιστία της εταιρείας και εάν διαθέτει την απαιτούμενη άδεια από την Επιτροπή Κεφαλαιαγοράς, την Τράπεζα της Ελλάδος ή αντίστοιχη ευρωπαϊκή αδειοδότηση. Αναφορά έκανε και στους κινδύνους που συνδέονται με τα κρυπτονομίσματα.
Ιδιαίτερα στάθηκε στις λεγόμενες «ρομαντικές απάτες», κατά τις οποίες οι δράστες προσεγγίζουν τα θύματά τους μέσω εφαρμογών γνωριμιών και κοινωνικών δικτύων, δημιουργώντας γρήγορα συναισθηματική οικειότητα. Στη συνέχεια ζητούν χρήματα για υποτιθέμενες έκτακτες ανάγκες ή ευαίσθητες φωτογραφίες και βίντεο, που ενδέχεται να χρησιμοποιηθούν για εκβιασμό. Συνέστησε να μη στέλνονται χρήματα ή προσωπικά στοιχεία σε άτομα που δεν έχουν συναντήσει ποτέ από κοντά οι πολίτες.
Ο κ. Παπαπροδρόμου αναφέρθηκε επίσης στις απάτες τεχνικής υποστήριξης, στη χρησιμοποίηση τρίτων προσώπων για τη διακίνηση χρημάτων παράνομης προέλευσης και στις απάτες του «ενδιάμεσου» (Man in the Middle), που δημιουργούν κινδύνους και για τις επιχειρήσεις.
Ξεχωριστή αναφορά έκανε στις διαδικτυακές αγορές, συμβουλεύοντας τους καταναλωτές να ελέγχουν την αξιοπιστία των ηλεκτρονικών καταστημάτων, τα στοιχεία της επιχείρησης, τις κριτικές και τις πολιτικές επιστροφών. Επέστησε την προσοχή στις ασυνήθιστα χαμηλές τιμές και στις παραπλανητικές προσφορές, τονίζοντας την ανάγκη ασφαλών πληρωμών, προστασίας των στοιχείων των τραπεζικών καρτών και διατήρησης των αποδεικτικών των συναλλαγών.
Βαρύτητα έδωσε στην οικονομική διάσταση του κυβερνοεγκλήματος, στην αξία των προσωπικών δεδομένων, στις επιθέσεις λυτρισμικού (ransomware), στις διαρροές πληροφοριών και στη δράση οργανωμένων εγκληματικών δικτύων. Όπως ανέδειξε, οι απειλές επηρεάζουν όχι μόνο ιδιώτες, αλλά και επιχειρήσεις, οργανισμούς και κρίσιμες υποδομές, ενώ η παραπληροφόρηση και η παράνομη διακίνηση προϊόντων διευρύνουν το πεδίο του κυβερνοεγκλήματος.
Πώς μπορούν
να προστατευθούν
οι πολίτες
Έμφαση δόθηκε από τους δύο ομιλητές στα μέτρα πρόληψης και στην προστασία των χρημάτων, των προσωπικών δεδομένων και της περιουσίας των πολιτών.
Ο κ. Ζερβάκης υπογράμμισε την ανάγκη ψυχραιμίας και ανεξάρτητης επιβεβαίωσης κάθε ύποπτης επικοινωνίας, συνοψίζοντας τη βασική οδηγία στη φράση «Σταματάμε- Ελέγχουμε- Επιβεβαιώνουμε». Όπως εξήγησε, όταν κάποιος επικαλείται έκτακτη ανάγκη συγγενή, τραπεζικό πρόβλημα ή οικονομική εκκρεμότητα και πιέζει για χρήματα, πρέπει να διακόπτεται η επικοινωνία και να γίνεται απευθείας κλήση στον συγγενή ή στον αρμόδιο φορέα, από γνωστό και επίσημο αριθμό.
Επισήμανε ακόμη ότι δεν πρέπει να αποκαλύπτονται κωδικοί ηλεκτρονικής τραπεζικής, PIN ή κωδικοί μιας χρήσης (OTP), ούτε να εγκρίνονται συναλλαγές που δεν έχουν ξεκινήσει οι ίδιοι οι πολίτες. Συνέστησε επίσης την αποφυγή ύποπτων συνδέσμων σε SMS και ηλεκτρονικά μηνύματα και την απευθείας πρόσβαση στις επίσημες ιστοσελίδες των υπηρεσιών.
Για τις απάτες με φυσική παρουσία, τόνισε ότι δεν πρέπει να επιτρέπεται η είσοδος αγνώστων στην κατοικία χωρίς επιβεβαίωση της ιδιότητάς τους, ούτε να παραδίδονται χρήματα ή κοσμήματα σε πρόσωπα που εμφανίζονται ως τεχνικοί ή εκπρόσωποι οργανισμών.
Σε περίπτωση εξαπάτησης, συνέστησε άμεση ενημέρωση της τράπεζας, φραγή καρτών όπου χρειάζεται, αλλαγή κωδικών, διατήρηση αποδεικτικών στοιχείων και καταγγελία στην Αστυνομία, ακόμη και μέσω της σχετικής υπηρεσίας του gov.gr. Ιδιαίτερη σημασία απέδωσε στην ενημέρωση των ηλικιωμένων και στην οικογενειακή προετοιμασία για την αντιμετώπιση ύποπτων περιστατικών.
Ο κ. Παπαπροδρόμου έδωσε έμφαση στη χρήση ισχυρών και διαφορετικών κωδικών πρόσβασης, στην ενεργοποίηση ελέγχου ταυτότητας πολλαπλών παραγόντων, στη συστηματική ενημέρωση του λογισμικού και στη χρήση προγραμμάτων προστασίας. Αναφέρθηκε επίσης στη μέθοδο SLAM για τον έλεγχο ύποπτων ηλεκτρονικών μηνυμάτων, που βασίζεται στην προσεκτική εξέταση του αποστολέα, των συνδέσμων, των συνημμένων αρχείων και του περιεχομένου τους.
Ιδιαίτερα στάθηκε στην αξία των προσωπικών δεδομένων και στην ανάγκη προσεκτικής διαχείρισης των πληροφοριών που κοινοποιούνται στο διαδίκτυο. Για τις επιθέσεις λυτρισμικού, επισήμανε ότι δεν πρέπει να καταβάλλονται λύτρα στους δράστες.
Παράλληλα, ανέδειξε την ανάγκη άμεσης αναφοράς κάθε απόπειρας απάτης και ενεργοποίησης της διαδικασίας αμφισβήτησης ύποπτων τραπεζικών συναλλαγών, τονίζοντας τη σημασία της αντίδρασης μέσα στο πρώτο εικοσιτετράωρο. Επισήμανε ακόμη ότι τα θύματα δεν πρέπει να αποσιωπούν το περιστατικό, αλλά να αναζητούν βοήθεια και να ενημερώνουν το περιβάλλον τους, ώστε να προστατεύονται και άλλοι πολίτες.
Σε ευρύτερο επίπεδο, ο κ. Παπαπροδρόμου ανέδειξε την ανάγκη ανάπτυξης κουλτούρας κυβερνοασφάλειας, διαρκούς εκπαίδευσης, ενίσχυσης των ψηφιακών δεξιοτήτων και προστασίας των ευάλωτων κοινωνικών ομάδων. Παράλληλα, παρουσίασε συγκεκριμένες προτεραιότητες για την πολιτεία, μεταξύ των οποίων η εξειδίκευση δικαστικών λειτουργών, η πρόταση για ειδικό εισαγγελέα κυβερνοεγκλήματος, η ενίσχυση των εγκληματολογικών εργαστηρίων, η αναβάθμιση της διαχείρισης ψηφιακών πειστηρίων και η διάθεση περισσότερων πόρων για την κυβερνοασφάλεια.
Υπογράμμισε επίσης τη σημασία της διεθνούς συνεργασίας, της θεσμικής θωράκισης, της προστασίας των προσωπικών δεδομένων και του περιορισμού των ψηφιακών ανισοτήτων, ώστε η ασφαλής χρήση των νέων τεχνολογιών να είναι προσβάσιμη σε όλους.
ΝΙΚΟΣ ΣΓΟΥΡΟΣ