














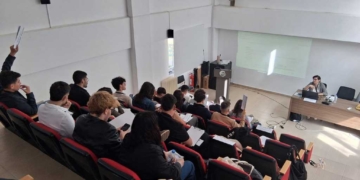



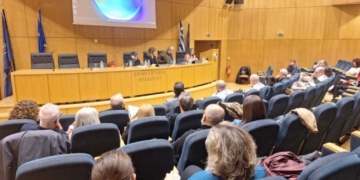





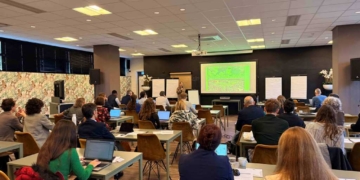

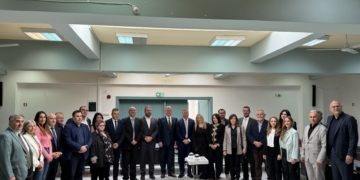





Η ψηφιακή ασφάλεια των τοπικών υποδομών δεν αποτελεί πλέον μια θεωρητική συζήτηση, αλλά φλέγον ζήτημα καθημερινής επιβίωσης για κάθε επιχείρηση και οργανισμό. Αυτό ήταν το κεντρικό, ηχηρό μήνυμα που κυριάρχησε στην ειδική εκδήλωση για την κυβερνοασφάλεια που πραγματοποιήθηκε στο Ίδρυμα Τεχνολογίας και Έρευνας (ΙΤΕ) με την διοργάνωση της Περιφέρειας Κρήτης που πραγματοποιήθηκε πρόσφατα.
Η εκδήλωση, η οποία έθεσε επί τάπητος τις νέες ψηφιακές προκλήσεις, χαρακτηρίστηκε από την εντυπωσιακά μεγάλη συμμετοχή εκπροσώπων τόσο του ιδιωτικού όσο και του δημόσιου τομέα, αναδεικνύοντας την έντονη ανησυχία της τοπικής κοινωνίας.
Όπως χαρακτηριστικά ανέφερε στην κεντρική του παρουσίαση ο Ευάγγελος Μαρκάτος, Καθηγητής του Πανεπιστημίου Κρήτης, στέλεχος του ΙΤΕ και μέλος του Europol EC3 Advisory Group, τα συστήματά μας αντιμετωπίζουν πλέον έναν τεράστιο όγκο απειλών, δεχόμενα κυριολεκτικά «ένα εκατομμύριο επιθέσεις την ημέρα».
Τα δεδομένα που παρουσιάστηκαν προκαλούν ίλιγγο: Σε υποδομές παγίδευσης καταγράφηκαν 1.099.403 επιθέσεις μέσα σε μόλις ένα 24ωρο, αριθμός που αντιστοιχεί σε 763 χτυπήματα κάθε λεπτό της ώρας. Αυτές οι προσπάθειες παραβίασης προήλθαν από 21.306 μοναδικές διευθύνσεις IP (μοναδικούς επιτιθέμενους) από όλο τον κόσμο, με τη μερίδα του λέοντος να προέρχεται από την Ευρώπη, τη Βόρεια Αμερική και την Ασία.
Το πλέον ανησυχητικό είναι πως οι χάκερ εκμεταλλεύονται την αμέλεια των χρηστών, καταφέρνοντας συχνά να εισέλθουν δοκιμάζοντας απλώς αδύναμους, κοινούς κωδικούς όπως “admin”, “123456”, “password” και “test”.
Ποιοι είναι οι επιτιθέμενοι
Ο κ. Μαρκάτος σκιαγράφησε αναλυτικά το προφίλ αυτών των επιτιθέμενων. Κυρίως, πρόκειται για κυβερνοεγκληματίες που διψούν για προσωπικά δεδομένα (όπως ονόματα, διευθύνσεις, ιατρικό ιστορικό, στοιχεία πιστωτικών καρτών) προκειμένου να τα πουλήσουν σε τρίτους στο σκοτεινό διαδίκτυο (dark web). Εκεί, μια κλεμμένη πιστωτική κάρτα κοστίζει μόλις 5 έως 10 ευρώ, ενώ ένας πλήρης ηλεκτρονικός ιατρικός φάκελος πωλείται από 20 έως 50 ευρώ.
Παράλληλα, υπάρχουν απατεώνες που αξιοποιούν «ρομαντικές απάτες» (romance scams) ή προφασίζονται εσωτερικές πληροφορίες για δήθεν χρυσές επενδύσεις, με σκοπό να αποσπάσουν μεγάλα χρηματικά ποσά από ανυποψίαστα θύματα, αφού πρώτα χτίσουν μια πολύμηνη σχέση εμπιστοσύνης.
Άλλοι εισβολείς παραβιάζουν συστήματα για την εξόρυξη κρυπτονομισμάτων, την αποστολή μαζικού SPAM ή για να ενσωματώσουν κρυφά συνδέσμους διαφήμισης παράνομων καζίνο (casinohack) και φαρμακείων (pharmahack) σε κατά τα άλλα νόμιμες ιστοσελίδες.
Οι μύθοι
Στο πλαίσιο της συζήτησης με τον επιχειρηματικό κόσμο, καταρρίφθηκαν επικίνδυνοι μύθοι. Πολλοί μικρομεσαίοι επιχειρηματίες εξακολουθούν να πιστεύουν πως είναι «πολύ μικροί» για να αποτελέσουν στόχο, ωστόσο η πραγματικότητα είναι ότι οι χάκερ τους χρησιμοποιούν απλώς ως «Δούρειο Ίππο» για να φτάσουν στους πελάτες τους. Χτυπούν οτιδήποτε είναι συνδεδεμένο, αναζητώντας μια «ανοιχτή πόρτα», αφού γι’ αυτούς δεν πρόκειται για κάτι προσωπικό, «αλλά απλώς για δουλειά» (it’s just business). Το επιχείρημα «δεν έχω τίποτα να κρύψω» αποδεικνύεται κενό, καθώς το πραγματικό ερώτημα είναι «τι έχεις να χάσεις». Αν μια εταιρεία νομίζει ότι δεν κινδυνεύει επειδή δεν αντιλαμβάνεται κάποια επίθεση, πλανάται πλάνην οικτρά· οι εισβολείς κρύβονται συστηματικά για να παραμείνουν «αόρατοι» στο σύστημα όσο το δυνατόν περισσότερο.
Κέντρο Επιχειρήσεων Ασφαλείας
Ασπίδα προστασίας σε αυτή τη διαρκή ψηφιακή πολιορκία αποτελεί το C-SOC (Cretan Security Operations Center), το οποίο εστιάζει τις δραστηριότητές του στην Κρήτη και παρακολουθεί τις υποδομές σε 24ωρη βάση, 7 ημέρες την εβδομάδα. Το συγκεκριμένο Κέντρο Επιχειρήσεων Ασφαλείας, που συγχρηματοδοτείται από την Ε.Ε., έχει ήδη σαρώσει επιτυχώς πάνω από 30 οργανισμούς, 100.000 IP διευθύνσεις και 500 ιστοσελίδες στο νησί, εντοπίζοντας 50 παραβιασμένα websites, ενώ προσφέρει ακόμα και δωρεάν ελέγχους ανίχνευσης pharmahack στο κοινό.
«Κυβερνο-υγιεινή»
Συμπερασματικά, με τη νέα αυστηρή νομοθεσία της Ευρωπαϊκής οδηγίας NIS2 να επιβάλλει πλέον υποχρεωτική συμμόρφωση σε κρίσιμους τομείς (ενέργεια, υγεία, μεταφορές, τράπεζες, ύδρευση, τρόφιμα, δημόσια διοίκηση), η λεγόμενη «κυβερνο-υγιεινή» είναι πια μονόδρομος για όλους. Οι μικροί οργανισμοί οφείλουν να εφαρμόσουν άμεσα βασικά μέτρα, όπως τείχη προστασίας (firewalls), ταυτοποίηση δύο παραγόντων (2FA), λογισμικά προστασίας (antivirus) και συχνές σαρώσεις. Για τους μεγαλύτερους οργανισμούς, απαιτούνται επιπρόσθετα ολοκληρωμένα σχέδια αντιμετώπισης περιστατικών και πρόσληψη εξειδικευμένων επαγγελματιών. Η εποχή της ψηφιακής αθωότητας έχει παρέλθει ανεπιστρεπτί.
ΜΙΧΑΛΗΣ ΑΤΣΑΛΑΚΗΣ